Test Hizmetlerimiz
Sızma testinden Red Team simülasyonuna, DDoS/DoS dayanıklılık testlerinden sosyal mühendislik denetimlerine kadar; güvenlik açıklarınızı ortaya çıkarıyor ve kapatılmaları için yol gösteriyoruz.
Hizmetleri incele →ISO 27001, KVKK ve BİG Rehberi uyum danışmanlığı veriyoruz.
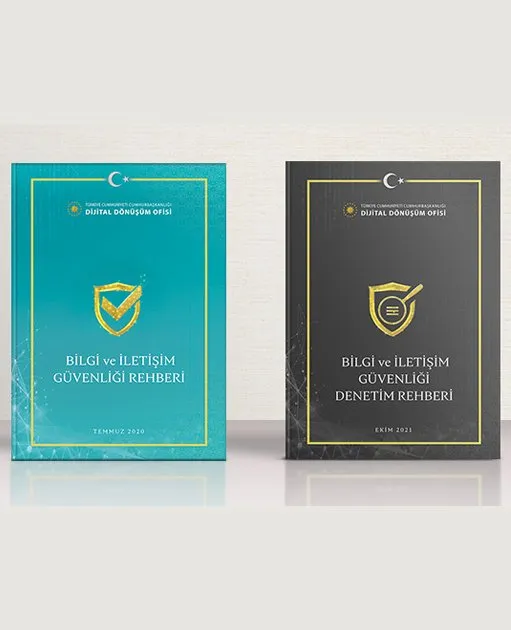
Bilgi ve İletişim Güvenliği (BİG) Rehberi, kamu kurumları ve kritik altyapı hizmeti veren işletmelerce uyulması gereken Bilgi ve İletişim Güvenliği (Information and Communication Security) tedbirlerini içeren rehberdir.
BİG Rehberi, 06.07.2019 tarih ve 2019/12 sayılı Cumhurbaşkanlığı Genelgesi kapsamında, T.C. Cumhurbaşkanlığı Dijital Dönüşüm Ofisi (DDO) Başkanlığı koordinasyonunda hazırlanmış ve 24.07.2020 tarihinde onaylanmıştır.
Tüm kamu kurum ve kuruluşları ile kritik altyapı hizmeti veren işletmelerde bulunan mevcut ve yeni kurulacak bilgi sistemlerinde, Rehberde yer verilen tedbirlere uyulması zorunludur.
Mevcut bilgi teknolojisi altyapılarının, güvenlik seviyesi öncelikleri dikkate alınarak, Rehberde yer alan plan çerçevesinde kademeli olarak bu esaslara uyumlu hale getirilmesi beklenmektedir.
Bilgi ve İletişim Güvenliği Rehberinde hedeflenen kazanımların elde edilebilmesi ve sürekliliğinin sağlanması ancak etkin olarak gerçekleştirilen denetim ve gözetim faaliyetleri ile mümkündür.
Bu doğrultuda, Dijital Dönüşüm Ofisi Başkanlığı tarafından, denetim çalışmalarının yürütülmesi konusunda kurum ve kuruluşlara yol göstermesi amacıyla Bilgi ve İletişim Güvenliği Denetim Rehberi hazırlanmıştır.
Kamu kurum ve kuruluşları ile kritik altyapı hizmeti veren işletmelerden, Bilgi ve İletişim Güvenliği Rehberinde belirtilen süre içerisinde uyum faaliyetlerini tamamlamaları, yürütülen faaliyetlerin ve alınan tedbirlerin uygunluğunu belirlemek amacıyla yılda en az bir kez denetim çalışmalarını gerçekleştirmeleri beklenmektedir.
Bilgi ve İletişim Güvenliği Rehberi uyum danışmanlığında şu adımları izliyoruz:
ISO 27001:2022 Bilgi Güvenliği Yönetim Sistemi (BGYS), şirketlerin finansal verilerini, fikri mülkiyetini ve hassas müşteri bilgilerini korumak için uluslararası bir çerçeve sunar.
ISO 27001:2022 BGYS kuran kurumlar, bilgi güvenliği konusundaki risklerini tanımlayabilir ve yönetebilirler. Böylece oluşabilecek istenmeyen durumları engelleyebilir ya da bunların etkilerini en aza indirebilirler.
Sürekli uygulanan bir ISO 27001:2022 sistemi şirketinizin itibarını korur, müşterilerinize ve paydaşlarınıza güven verir.
ISO 27001:2022 danışmanlığında uyguladığımız metodoloji şu aşamalardan oluşur:
Hazırlık aşamasında ISO 27001:2022 BGYS çalışmasının kapsamı belirlenir, proje ekibine verilen bilgi güvenliği eğitimleri ile oryantasyon gerçekleştirilir ve kurumun yönetim desteği somutlaştırılır.
ISO 27001:2022 danışmanlığımızın planlama aşamasında fark analizi çalışması yapılarak kurumun bilgi güvenliği ile ilgili iş ve yasal gereksinimleri, bilişim altyapısı ve bilgi güvenliği kontrol noktaları ile ilgili bilgiler toplanır. Kurumun değerli varlıklarının tespit edilmesi ile birlikte, ISO 27001:2022 risk analizi ile kurumun mevcut durumu ortaya konarak kontrol geliştirme ve iyileştirme ihtiyaçları belirlenir.
Bu adımda yönetsel süreçleri içeren BGYS bileşenleri (politikalar, prosedürler, kılavuzlar vb.) ile risk analizinde eksikliği ortaya çıkan kontroller geliştirilir ve uygulamaya alınır. Kurum personeline, kurumun ihtiyaçlarına göre bilgi güvenliği farkındalık eğitimleri verilir.
ISO 27001:2022 standardının tamamını ve ISO 27002:2022 “Bilgi Güvenliği Kontrolleri”nde yer alan maddelerin bir bölümünü kapsayacak şekilde iç denetim çalışması gerçekleştirilir. Yönetim gözden geçirme adımları ile düzeltici ve önleyici faaliyet ihtiyaçları belirlenir.
ISO 27001 danışmanlığımızın bu son adımında ise belirlenen ve çeşitli taraflarca bildirilen düzeltici ve önleyici faaliyet gereksinimleri doğrultusunda gerekli iyileştirme planları uygulanır.
Bireyin kimlik, iletişim, sağlık ve mali bilgileri, özel hayatı, dini inancı ve siyasi görüşü gibi kişisel verilerinin mahremiyetini korumak, kurumların yasal yükümlülüğüdür.
Kişisel veriler kamu ve özel sektörde bilişim sistemleri üzerinden otomatik olarak sıkça işleniyor.
Bu, bireylere ve kurumlara kolaylık sağlasa da verilerin kötüye kullanılma riskini de beraberinde getiriyor.
Bu alandaki deneyimli kadromuzla, KVKK süreç yönetimi ve denetimi konusunda hukuki ve teknik danışmanlık veriyoruz.
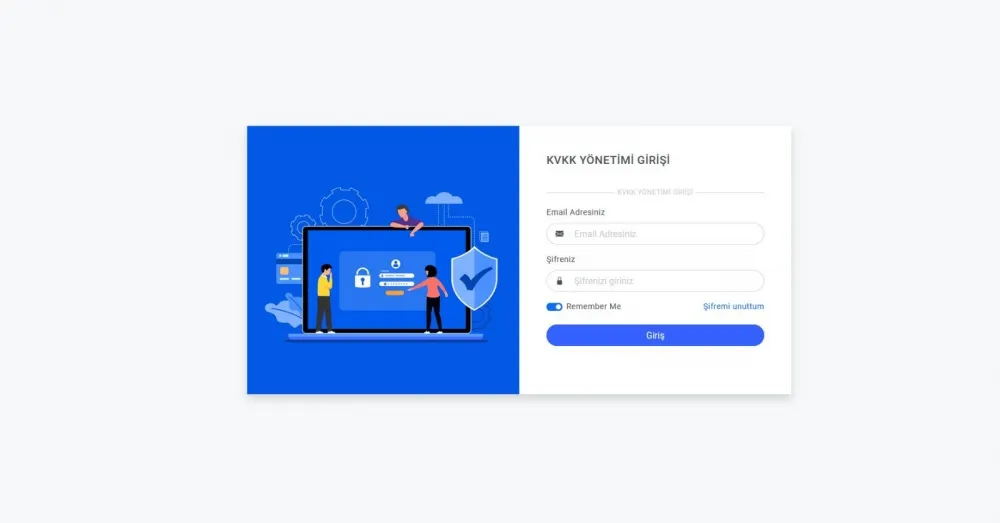
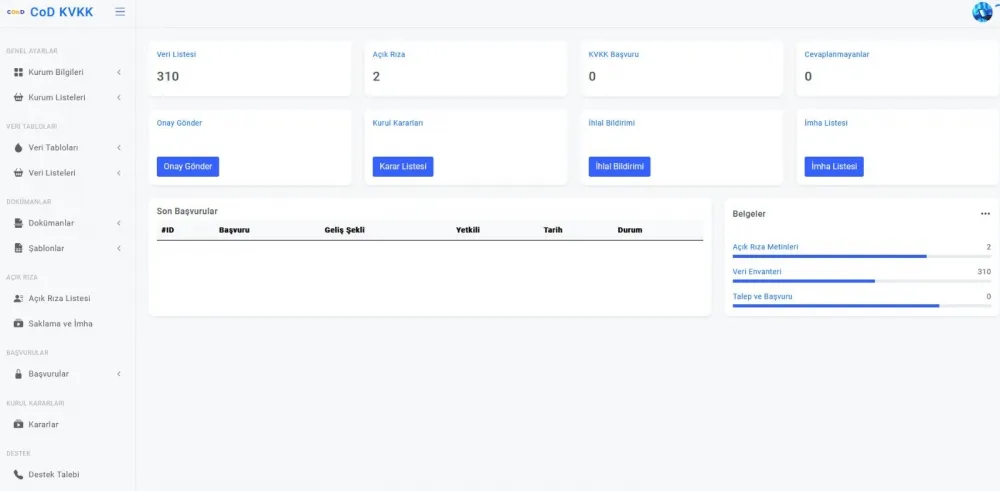
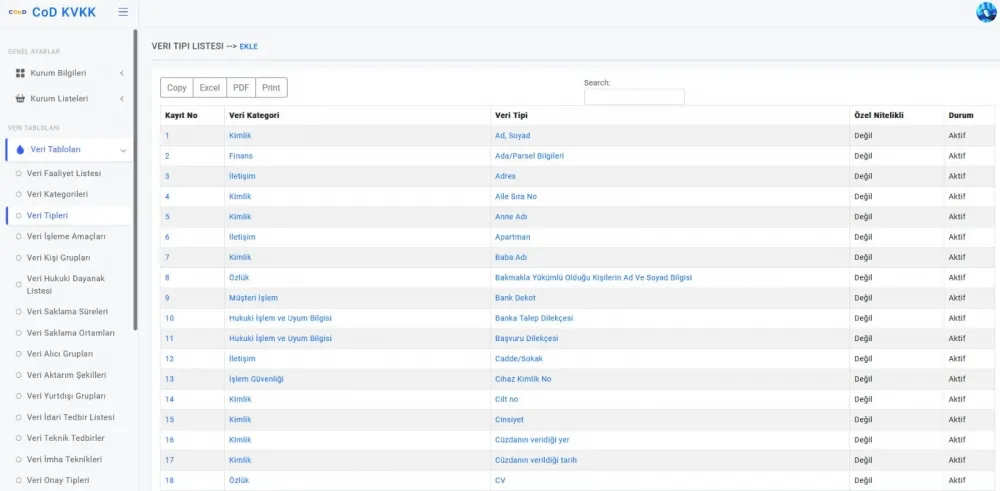
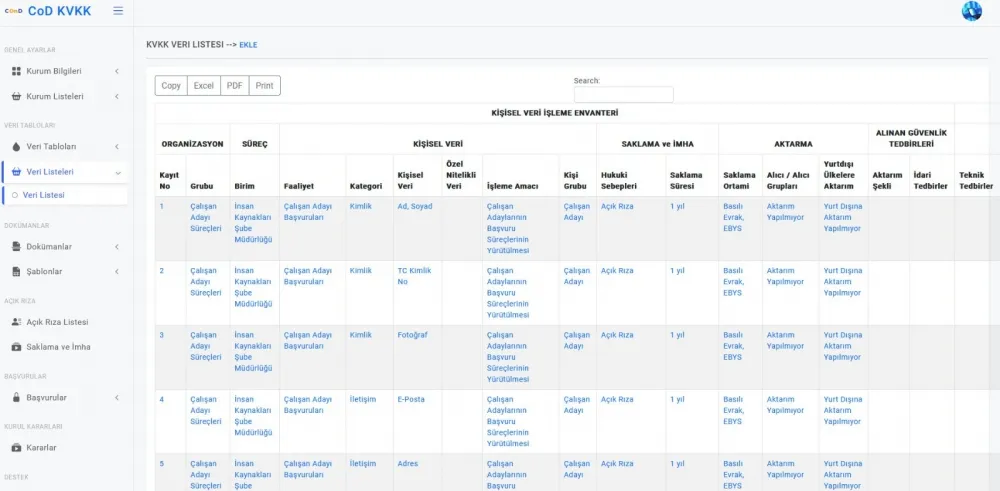
Ar-Ge çalışmalarımız kapsamında geliştirdiğimiz CenterOnDigital KVKK Uyum Süreci Yönetim Yazılımı ile kurumunuzdaki KVKK süreçlerini kolay, hızlı ve etkili biçimde yönetebilirsiniz.
Yazılım, kişisel veri işleme süreçlerinize dayanarak kanuna uygun bir Kişisel Veri Envanteri oluşturur; veri yönetimi süreçlerini otomatikleştirerek zamandan, maliyetten ve iş yükünden tasarruf sağlar.
Sızma testinden Red Team simülasyonuna, DDoS/DoS dayanıklılık testlerinden sosyal mühendislik denetimlerine kadar; güvenlik açıklarınızı ortaya çıkarıyor ve kapatılmaları için yol gösteriyoruz.
Hizmetleri incele →Bilgi güvenliği olgunluk ve siber risk değerlendirmesi, bilgi varlıkları envanteri ve sınıflandırması ile BT sağlık kontrolü sayesinde mevcut durumunuzu ve iyileştirme ihtiyaçlarınızı ortaya koyuyoruz.